FRAMEWORK

Strengthen Data Privacy While Meeting GDPR Obligations

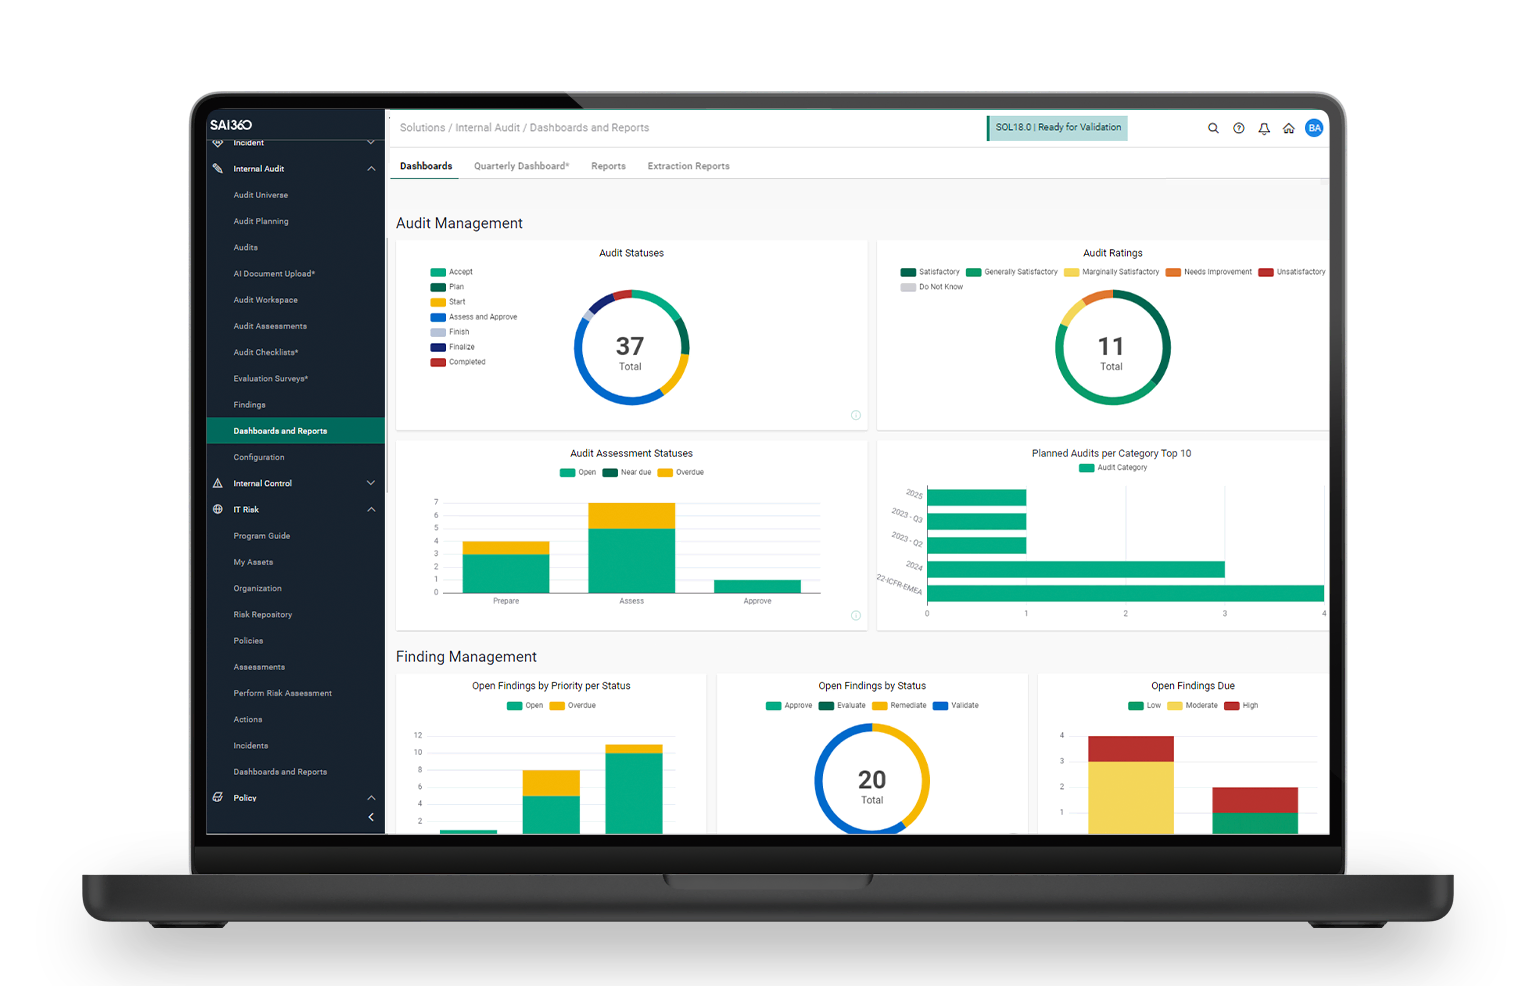
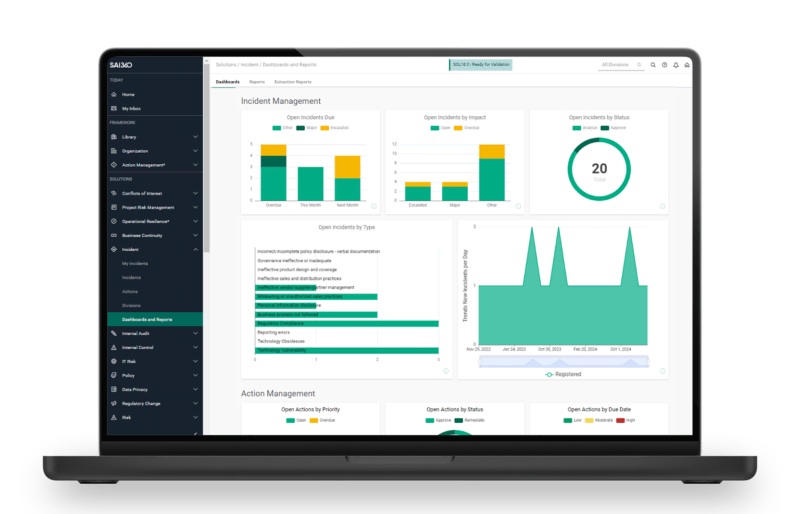
GDPR establishes requirements for protecting the personal data and privacy rights of individuals in the European Union. SAI360 helps organizations connect privacy risks, controls, evidence, and accountability in one unified platform. Improving visibility into data protection obligations and helping teams maintain defensible compliance as processing activities, third parties, and regulatory expectations continuously evolve.
Internal Audit
  • THE CHALLENGE

Managing Data Privacy Becomes More Complex As Your Organization Grows

GDPR compliance requires organizations to understand what personal data they process, why it is collected, where it flows, and who is responsible for protecting it. As processing activities, systems, and third-party relationships change, maintaining this visibility becomes increasingly difficult.

Managing privacy obligations through spreadsheets, emails, and disconnected systems creates additional complexity. Teams spend valuable time gathering evidence, tracking privacy risks, conducting assessments, managing remediation, and determining whether data protection requirements are being consistently addressed across the organization.

Effective privacy governance requires continuous visibility into personal data, privacy risks, controls, processing activities, and third parties. A connected approach helps organizations establish accountability, identify privacy gaps earlier, and maintain a defensible record of compliance as business operations and regulatory expectations evolve.

Centralize GDPR Evidence

Bring privacy risks, controls, assessments, and supporting evidence together in one connected platform. Reduce time spent gathering scattered documentation and maintain a trusted, traceable view of GDPR compliance.

Improve Privacy Data Collection Accountability

Connect GDPR requirements and privacy risks to data collection activities, controls, owners, and assessments. Establish clear accountability for how personal data is collected, processed, and protected across the organization.

Maintain Continuous GDPR Readiness

Keep privacy assessments, evidence, control status, and remediation activities current as processing activities and requirements evolve. Identify gaps earlier and maintain defensible compliance for regulatory reviews and ongoing oversight.

  • THE SAI360 DIFFERENCE

Build a Unified Approach to GDPR Compliance
Incident Management
  • SUPPORTING MODULES

Support Your GDRP Compliance Program Across the Enterprise

Connect cybersecurity, data, and infrastructure risk to strengthen governance and support continuous compliance.

Drive continuous compliance and assurance by demonstrating effective internal controls through automated monitoring and connected evidence. 

Centralize and automate your end-to-end policy lifecycle with streamlined approvals, automated attestation tracking, and greater accountability. 

Manage third-party risk with centralized onboarding, continuous monitoring, and connected oversight across your vendor ecosystem. 

Stay ahead of regulatory change by monitoring evolving requirements, mapping obligations to risks and controls, and automating compliance workflows. 

Identify, assess, and monitor enterprise risk with centralized visibility into risk exposure and key risk indicators for faster, risk-informed decisions. 

Ready to Strengthen Your GRDP Readiness?

See how SAI360 helps organizations connect privacy risks, controls, evidence, and accountability to simplify GDPR compliance and strengthen ongoing data protection oversight.
  • Centralize privacy risks, assessments, and evidence

  • Connect GDPR requirements to controls and owners

  • Strengthen third-party privacy risk oversight

  • Maintain continuous visibility into compliance

FAQs

The General Data Protection Regulation (GDPR) is a European Union regulation governing how organizations collect, use, store, and protect personal data. It establishes data protection principles and individual privacy rights while requiring organizations to demonstrate accountability for how personal data is processed.

GDPR applies to organizations established in the European Economic Area and can also apply to organizations outside the region when they offer goods or services to, or monitor the behavior of, individuals in the EU. Applicability depends on an organization’s specific data processing activities. 

Personal data is information relating to an identified or identifiable individual. This can include names, identification numbers, location information, online identifiers, and other information that can directly or indirectly identify a person. 

SAI360 provides a centralized platform that consolidates incident response, policy governance, training, documentation, and regulatory workflows. This unified approach enables consistent privacy operations, simplifies compliance workflows, and improves visibility into risk and accountability across the enterprise. 

SAI360 centralizes key documentation and evidence, including incident logs, policy attestations, training records, regulatory correspondence, and compliance workflows. This structured repository streamlines audit preparation and demonstrates accountability to regulators. 

YesSAI360 enables organizations to align GDPR requirements with operational risk frameworks, providing visibility into privacy risks, control effectiveness, and remediation actions. This helps reduce risk exposure while strengthening compliance oversight. 

YesSAI360 helps organizations conduct and manage Data Protection Impact Assessments by providing standardized workflows to identify, evaluate, and document privacy risks associated with personal data processing. Our unified GRC platform enables teams to assign reviewers, track mitigation actions, and maintain centralized records, helping organizations demonstrate privacy-by-design and compliance with GDPR requirements. 

SAI360’s Correspondence Register provides a centralized system for capturing and managing communications with regulators, internal teams, and external stakeholders related to data protection and privacy matters. By maintaining a complete record of inquiries, responses, and supporting documentation, organizations can demonstrate transparency, accountability, and regulatory readiness.